
Avrupa’nın birçok ülkesinde süpermarket ve diğer işletmelerin soğutma sistemleri siber saldırılarla hedef alınıyor. Uzmanlara göre saldırılar gelecek için uyarı niteliğinde, saldırganları belirlemekse çok zor.
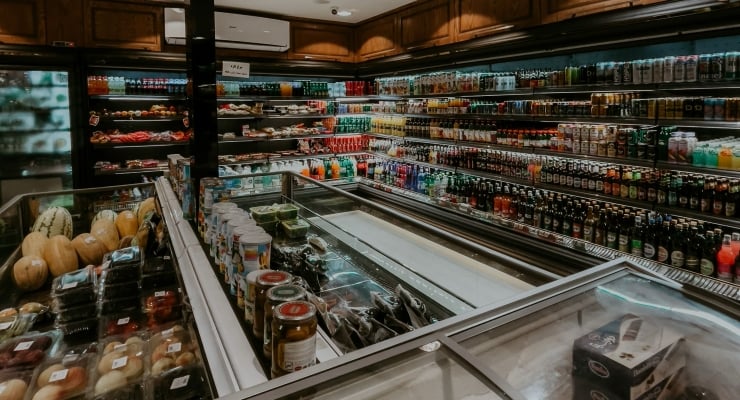
Önce Fransa, ardından Belçika, Lüksemburg, İsveç, İrlanda, Hollanda, Finlandiya ve Estonya’da süpermarket zincirlerinin soğutucu ve dondurucuları siber saldırılara maruz kalmış; sayısız gıda bozulmuştu.
Avrupa Birliği Siber Güvenlik Ajansı (ENISA) şu açıklamayı yaptı:
“AB’nin çeşitli üye ülkelerinde perakende sektörünü hedef alan siber olaylar geniş çaplı. Bu, Avrupa işbirliğinin, hızlı bilgi paylaşımının ve siber olaylara koordineli müdahalenin önemini ortaya koyuyor.”
Peki uzmanlar ne diyor?
‘Toplum, dijital teknolojiye giderek daha fazla bağımlı hale geliyor’
Anadolu Ajansı’na (AA) konuşan Leuven Katolik Üniversitesi’nde Profesör ve Bilgisayar Güvenliği ve Endüstriyel Kriptografi Araştırma Grubu Başkanı Bart Preneel şunları söyledi:
– Toplum, dijital teknolojiye giderek daha fazla bağımlı hale geliyor. Buna, Operasyonel Teknoloji (OT) olarak bilinen endüstriyel sistemler ve kritik altyapı sistemleri de dahil. Ulaşım, enerji, telekomünikasyon ve finans sistemleri bunlar arasında yer alıyor. Dijital teknolojideki zafiyetler bizi saldırılara karşı savunmasız hale getiriyor.
’20 yıl önce kurulmuş sistemleri kullanıyoruz’
– OT sistemlerinin siber güvenliği bilgi teknolojileri sistemlerine kıyasla çok daha az gelişmiş olduğu biliniyor. Bu, yalnızca yatırım eksikliği değil, aynı zamanda bu sistemlerin kullanım ömürlerinin daha uzun olmasından kaynaklanıyor.
– Dolayısıyla bugün tehdit ortamının çok farklı olduğu 20 yıl önce kurulmuş sistemleri kullanıyoruz. Bu olay özelinde, büyük miktarda gıdanın korunması açısından hayati öneme sahip soğutucuların yeterli erişim güvenliği sağlanmadan internete bağlanmış olması şaşırtıcı.
‘Ciddi tasarım hatası’
– Bu soğutucuların uzaktan güncellenmesi mümkün değil. Bu nedenle sorunun giderilmesi için bir teknisyenin bizzat olay yerine gitmesi gerekiyor. Bu durum üç hafta önce Fransa’da ilk saldırının ardından soğutucuların neden güncellenmediğini açıklamak için bir gerekçe olarak kullanılıyor. Ancak bunun güvenlik açısından kabul edilemez ciddi bir tasarım hatası olduğu açık. Uzaktan kontrol edilebilen bir sistemin uzaktan güncellenebilmesi de gerekir.
– Saldırıda kolayca istismar edilebilen güvenlik açıklarından yararlanılıyor ve yapay zekaya ihtiyaç duyulmadığı ortaya çıkıyor. Bu olay, gelecek açısından bir uyarı niteliği taşıyor.
– Kritik altyapılara karşı yapay zeka araçları kullanılarak giderek daha karmaşık saldırılar düzenlenebilir. Yapay zekanın yeni güvenlik açıklarını kolaylıkla tespit edebilir ve bunların istismar edilmesi kolaylaşır.
‘Hibrit savaş stratejisinin parçası gibi’
– Saldırıları kimin düzenlediğini belirlemekse oldukça zor olacak. Bunun büyük olasılıkla bir ulus devletin veya son derece gelişmiş bir aktörün yürüttüğü hibrit savaş stratejisinin parçası olduğu düşünülüyor. Saldırıların yalnızca kendilerini kanıtlamak veya ün kazanmak isteyen bilgisayar korsanlarınca yapılması ihtimali düşük.
‘Saldırılar aynı biçimde değil’
Britanya Kraliyet Birleşik Hizmetler Savunma ve Güvenlik Araştırmaları Enstitüsü’nün (RUSI) siber güvenlik ve teknoloji ekibinden Kıdemli Araştırma Uzmanı Joseph Jarnecki’yse şunları kaydetti:
– Dondurucuların devre dışı bırakılması veya çalışma düzenlerinin bozulması sonucunda milyonlarca avro değerinde ürün ziyan oldu. Her olayda dondurucu ayarları aynı biçimde değiştirilmedi, bazılarında sıcaklık yükseltilirken bazılarında cihazların çalışması durduruldu.
– Kritik ulusal altyapıyı etkileyen siber saldırılar artık hayatın bir parçası. Buradan çıkarılması gereken temel ders, güvenli olmayan teknolojilerin ulusal güvenlik açısından bir zafiyet ve uzun vadede ekonomik bir maliyet oluşturduğudur.
– Avrupa genelindeki saldırılar arasında benzerlikler var ama kesin bağlantılı demek için henüz yeterli kanıt bulunmuyor. Saldırıların birbiriyle bağlantılı olması muhtemel.
– Arkasında herhangi bir finansal motivasyon görünmüyor. Henüz hiçbir grup saldırılarla ilişkilendirilmediği veya sorumluluğu üstlenmediği için amaçlarını belirlemek zor.
– Bununla birlikte gıda tedarik zincirleri açısından kritik öneme sahip bir sektörde yüksek profilli etki yaratan ve ekonomik kayıplara yol açan saldırıların, ekonomik aksaklık yaratmayı veya kritik ulusal altyapının genel siber güvenliğine duyulan kamu güvenini sarsmayı amaçlamış olması mümkün.

